这是本节的多页打印视图。 .
应用架构
- 1: 应用架构设计
智慧信贷项目的应用架构文档。
- 应用架构设计:业务架构承接映射、五层应用结构、20 个微服务、依赖调用约束、数据库划分与定级治理
1 - 应用架构设计
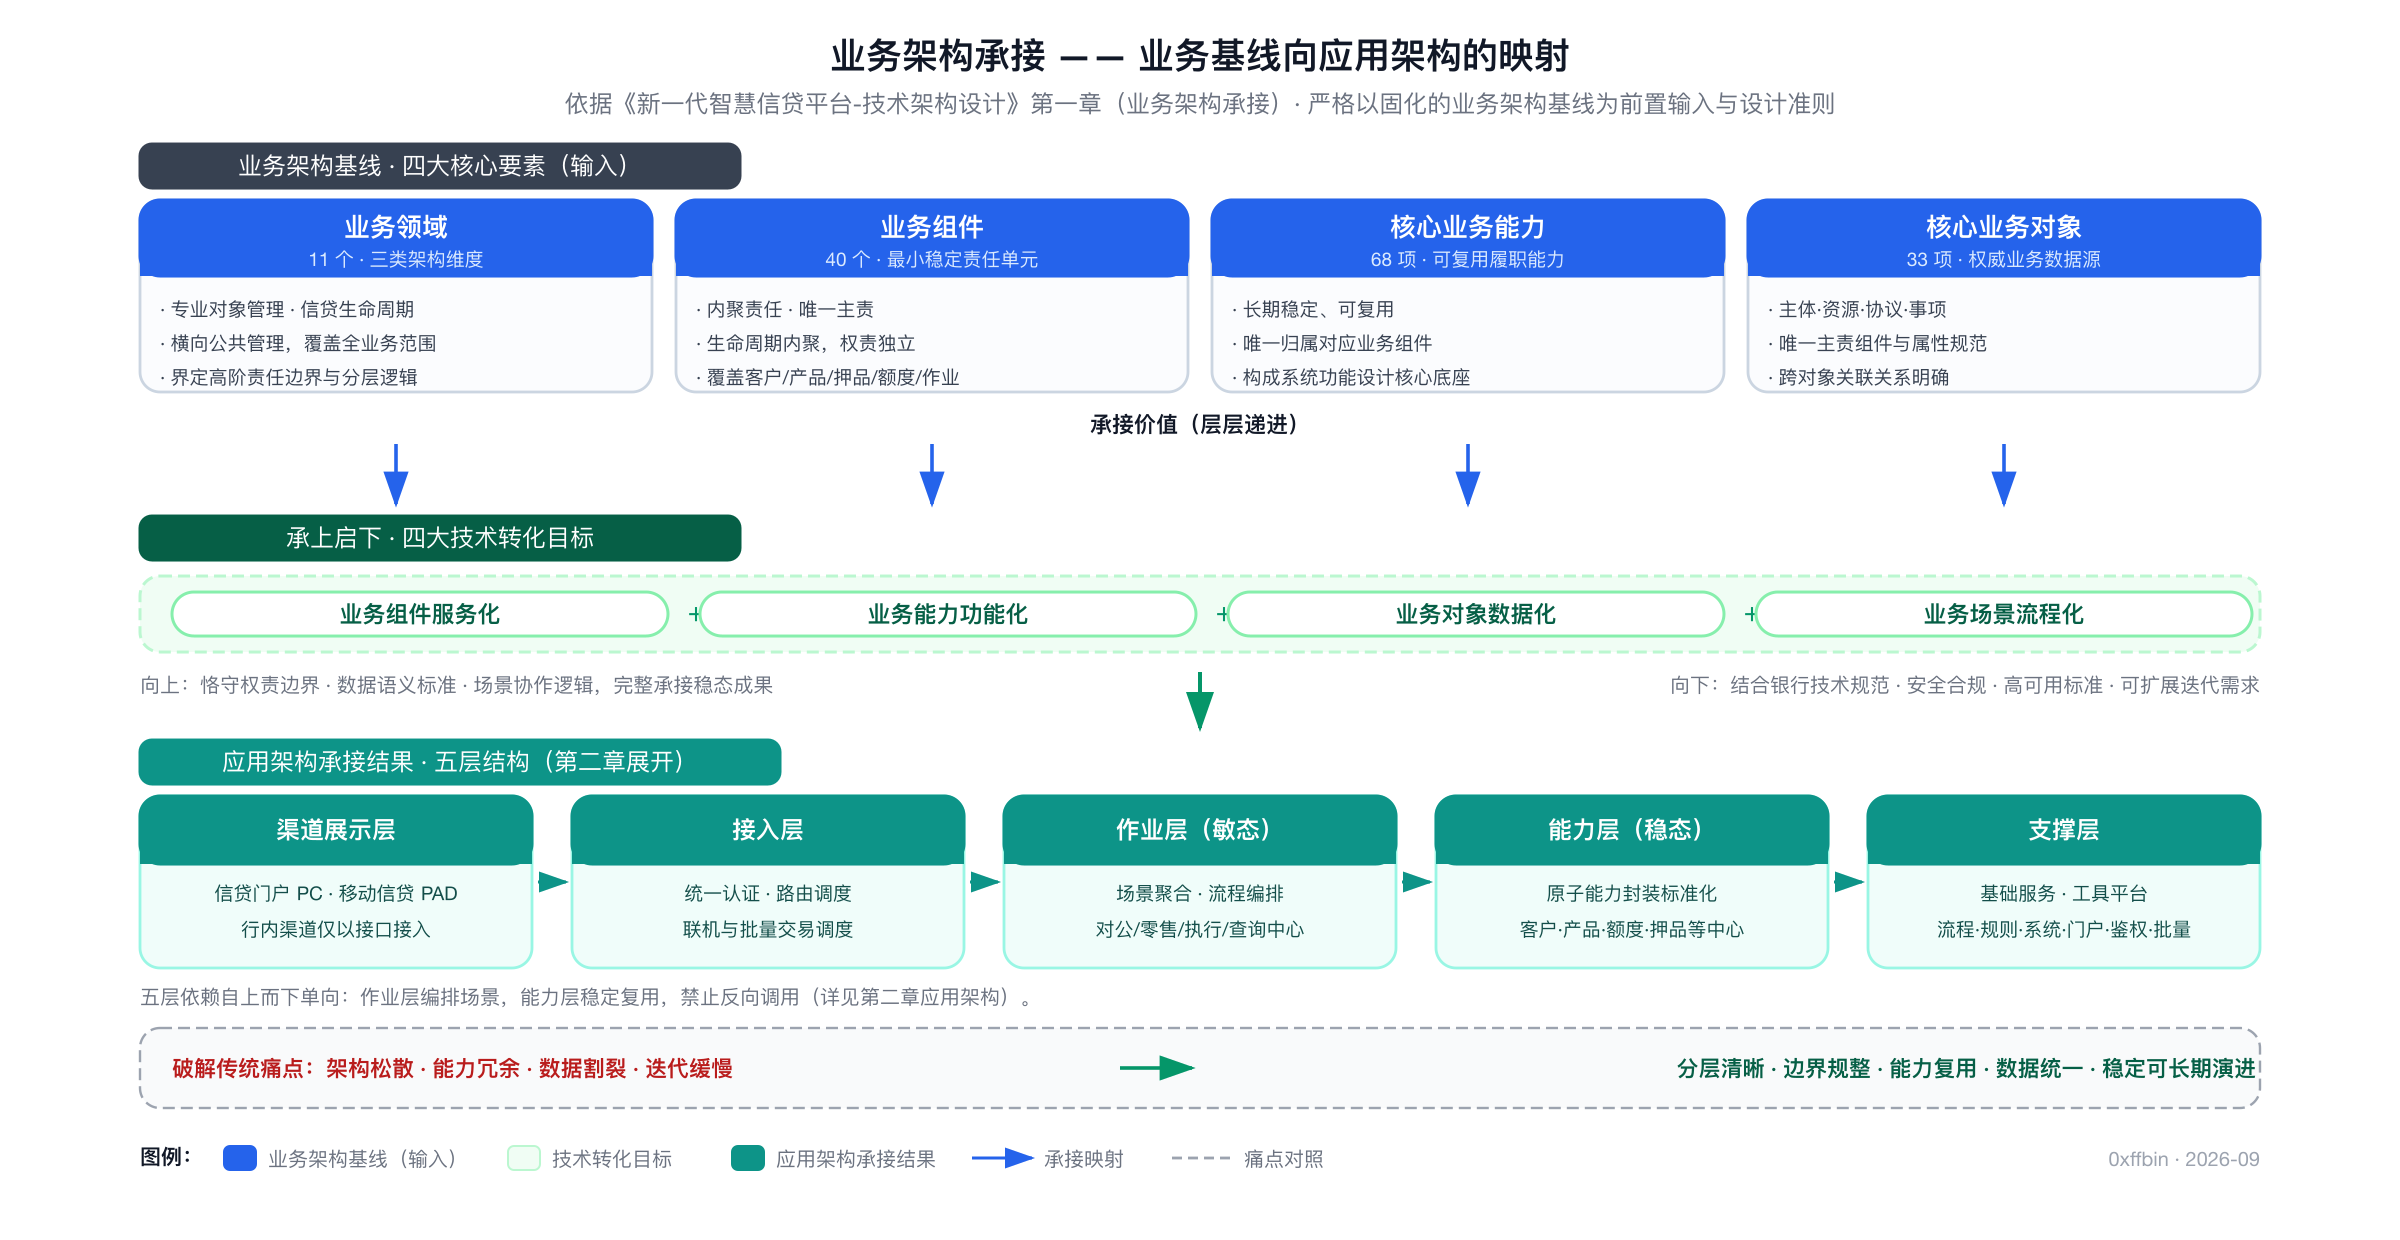
依据《新一代智慧信贷平台-技术架构设计》第一章(业务架构承接)与第二章(应用架构)提炼。技术架构设计严格以固化的业务架构基线为前置输入,向上对齐业务语义与责任边界,向下完成技术转化,实现业务组件服务化、业务能力功能化、业务对象数据化、业务场景流程化。
业务架构承接
技术架构以业务架构标准化的四大核心要素为主轴,各要素承接价值层层递进:
| 业务架构要素 | 规模 | 对技术架构的承接价值 |
|---|---|---|
| 业务领域 | 11 个(三类架构维度) | 顶层域划分、子系统拆分、架构分层依据,保障分层对齐、域边界统一 |
| 业务组件 | 40 个 | 最小稳定业务责任单元,指导微服务模块拆分、功能聚合、服务边界定义 |
| 核心业务能力 | 68 项 | 能力封装、服务编排、接口标准化及能力复用体系建设 |
| 核心业务对象 | 33 项 | 数据建模、主数据治理、数据标准落地、跨系统数据联动的权威业务数据源 |
业务架构由此构建"领域分层、组件承载、能力落地、对象托底"的稳态结构,解决原有权责模糊、流程割裂、能力碎片化、数据口径不统一的问题;技术架构在此基线上完成精准映射,避免服务划分与业务责任错位。
应用架构总体结构:五层
应用架构自上而下分五层,核心是"敏态作业 + 稳态能力"的双层信贷架构——流程敏捷迭代、核心能力稳定复用:
- 渠道展示层:本次建设直接负责信贷门户(PC 端)与个人移动信贷(PAD 端);行内小程序、手机银行、企业网银不参与前端建设,仅以接口方式提供服务。
- 接入层:系统对外统一入口,封装内部能力中心避免直接暴露。三大职能:安全管控(统一认证与鉴权)、联机交易调度(服务网关路由分发、负载均衡至后端微服务)、批量交易调度(批量调度平台完成任务编排、监控与负载均衡)。
- 作业层(敏态):由信贷系统抽离的作业中心构成,覆盖贷前、贷中部分生命周期,统一管理与驱动流转阶段的状态迁移和业务形态转换。含对公授信作业中心、零售授信作业中心、授信执行中心和查询中心(为减少能力层互相调用而设的跨域聚合中心)。设计原则:跨多个中心的复合查询须上提作业层整合;仅涉及单个能力中心的交易直接调用,无需作业层编排。
- 能力层(稳态):所有业务能力的聚合与抽象层,将公共核心能力(客户、押品、额度、授信批复、外部信用信息、影像档案等中心)封装标准化,向上提供统一调用服务。遵循高内聚低耦合;涉及多个能力中心的数据交互须经作业层调度协调,禁止能力层调用作业层。
- 支撑层:三类支撑——基础服务(系统管理、鉴权、门户、档案管理)、工具与平台(流程中心、规则引擎)、批量交互服务(批处理及与外围系统的批量数据交换)。
20 个微服务清单
| 层级 | 微服务 | 业务架构承接 |
|---|---|---|
| 接入层 | 信贷网关 | 行内渠道、外部合作接入渠道、员工 PC 端作业 |
| 接入层 | 移动前置 | 员工移动端作业 |
| 接入层 | 批量调度平台 | 定时/批量任务接入 |
| 作业层 | 对公授信作业中心微服务 | 授信申请、审查审批 |
| 作业层 | 零售授信作业中心微服务(12 项原子能力) | 授信申请、审查审批 |
| 作业层 | 授信执行中心微服务(15 项原子能力) | 授信条件落实、出账放款、业务变更 |
| 作业层 | 查询中心微服务(2 项原子能力) | 台账报表 |
| 能力层 | 客户中心微服务 | 客户信息管理、客户关系管理 |
| 能力层 | 产品中心微服务 | 产品管理 |
| 能力层 | 额度中心微服务 | 额度管理、限额管理 |
| 能力层 | 押品中心微服务 | 押品管理 |
| 能力层 | 授信批复中心服务 | 批复管理 |
| 能力层 | 外部信用信息中心服务 | 外部信息获取 |
| 能力层 | 影像档案中心服务 | 影像档案管理 |
| 支撑层 | 流程中心微服务 | 作业协同 |
| 支撑层 | 规则引擎微服务 | 信贷系统内规则实现支撑服务 |
| 支撑层 | 系统管理微服务 | 组织架构管理、菜单权限管理 |
| 支撑层 | 门户微服务 | 统一登录、统一工作台、统一消息 |
| 支撑层 | 鉴权微服务 | 鉴权 |
| 支撑层 | 批量微服务 | 批量、定时任务执行 |
服务划分原则
数据主责(按数据责任归属聚合分析);稳态下沉(面客与内部审批分离、过程与结果分离、配置与运行分离,稳定功能沉淀为公共能力);边界清晰(一个微服务只负责一块业务,功能不重叠);去中心化(主线功能可拆分,不能只剥离周边工具类功能而残留中心节点);基于性能(高性能压力模块独立,联机与批量分离、业务功能与统计分析分离);规模可控(防止服务划分后形成新单体,公共领域层功能尤其防膨胀)。
服务依赖与调用约束
依赖原则:上层可依赖下层、下层不依赖上层;同层可单向依赖,不可交叉、循环依赖;原子服务不能依赖聚合服务;核心服务不直接依赖非核心服务,需通过防腐层访问;技术类服务不依赖业务功能服务。
调用约束(硬性):一次同步交易的调用链上不可超过四个服务,异步调用(经队列)视为链条终断、链长重新计算;一次同步交易杜绝循环调用。以此防范长调用链与循环依赖带来的超时和雪崩风险,同时约束作业层编排复杂度。
服务划分过程
采用"流程分析 + 复用性分析"两段技术,自上而下拆解业务能力:
- 流程分析:对端到端流程的原始业务活动做拆解(按主业务对象、生命周期阶段、稳敏属性、执行模式拆分,不拆到技术步骤)与融合(同对象同目标强绑定活动、跨流程等价语义活动、对外表现为一个业务节点的多原子活动),输出标准化业务活动清单,并按"活动生命周期是否依附特定流程实例"初判归入业务处理域能力(敏态候选)或基础业务域能力(稳态候选)。
- 复用性分析:向上分析对原子活动做三重复用判定(全行适用、跨端到端流程、跨产品/产品系列,三者同时满足才为公共活动),区分公共业务活动(待下沉)与差异化活动(保留上层);向下分析将公共活动拆解为单一原子服务、组合原子服务,并识别业务聚合服务候选。内部逻辑无差异但复用场景少仍判差异化不下沉——下沉以真实复用广度为准。
- 服务收敛:原子/原子组合服务归稳态能力层(按主业务对象归集),业务聚合服务归敏态作业层(按业务场景归并),原子与聚合服务不得混置同一微服务;批量、台账报表类按"基于性能"原则拆入批量微服务与查询中心;最后校验依赖约束并以对公授信全流程、放款流程反向走查。
数据库划分
三原则:业务域边界(每微服务对应独立限界上下文,业务主数据所有权唯一归属主责微服务);就近高内聚(聚合根实体与从属子实体、明细流水统一置于主责服务库);单一可信数据源(每份数据仅一份主库,下游只可维护只读副本且不可修改)。
落地为:三个作业库(对公授信作业库、零售授信作业库、授信执行库)、八个能力库(客户、产品、额度、押品、授信批复、外部信用信息、影像档案)及系统库、批量库;信贷网关与移动前置无库;查询中心、批量微服务为多数据源。
微服务定级
20 个业务与技术微服务按业务影响(高:影响外部客户与我行形象;中:影响行内业务人员;低:仅影响科技团队)与技术影响(高:故障导致大面积服务不可用;中:影响部分服务且恢复迫切;低:影响有限)两维评估,决策矩阵输出高/中/低三级。
高等级服务包括:信贷网关,对公/零售授信作业中心、授信执行中心,客户、产品、额度中心,流程中心、规则引擎,注册/配置中心与缓存服务。运维保障分级:高等级核心联机服务多副本跨可用区部署、数据库主从高可用、最高优先级告警;中等级双实例集群;低等级以故障隔离为首要目标。跨等级依赖管控:高等级服务禁止强同步依赖低等级服务,必须经防腐层调用,隔离低等级故障向核心链路传导。
微服务治理
治理以资损风险防控为首要目标,基于微服务运维管控平台执行与观测,覆盖服务生命周期、流量韧性、可观测性、安全、运维变更(配置)五大治理域。核心原则:
- 双层流量故障隔离:网关层治理经网关的 HTTP 流量(API 暴露管控、路由、限流熔断、IP 黑白名单、负载均衡),微服务服务侧治理全部入站流量(含行内 ESB 转发、网关转发、内部 RPC);写交易接口两处均禁用重试,幂等、防重、事务校验等核心防护下沉业务代码实现。
- 可观测先行:日志采集与调用链埋点接入平台先于防护策略上线,重点关注 P99 长尾耗时,依观测数据迭代治理阈值;监控含服务/接口监控、链路跟踪、日志中心、服务拓扑。
- 配置可信可控:业务开关、限流阈值、参数统一配置中心托管,禁止硬编码;版本历史、灰度推送、一键回滚,敏感配置加密存储。
- 平台能力互补:运维管控平台承担注册实例运维、网关管控、服务侧流量治理、配置与全链路可观测;外部第三方调用鉴权由行内 ESB 统一承接;微服务内部 RPC 容错与业务校验由业务代码实现。