额度体系
依据《智慧信贷项目业务架构说明书》第七部分。额度是授信决策向业务执行传递信用风险边界和业务资源约束的核心业务对象——授信审批回答"是否给予信用、给予什么条件",额度管理则将批复结果转化为可持续查询、校验、占用、释放和调整的业务资源。
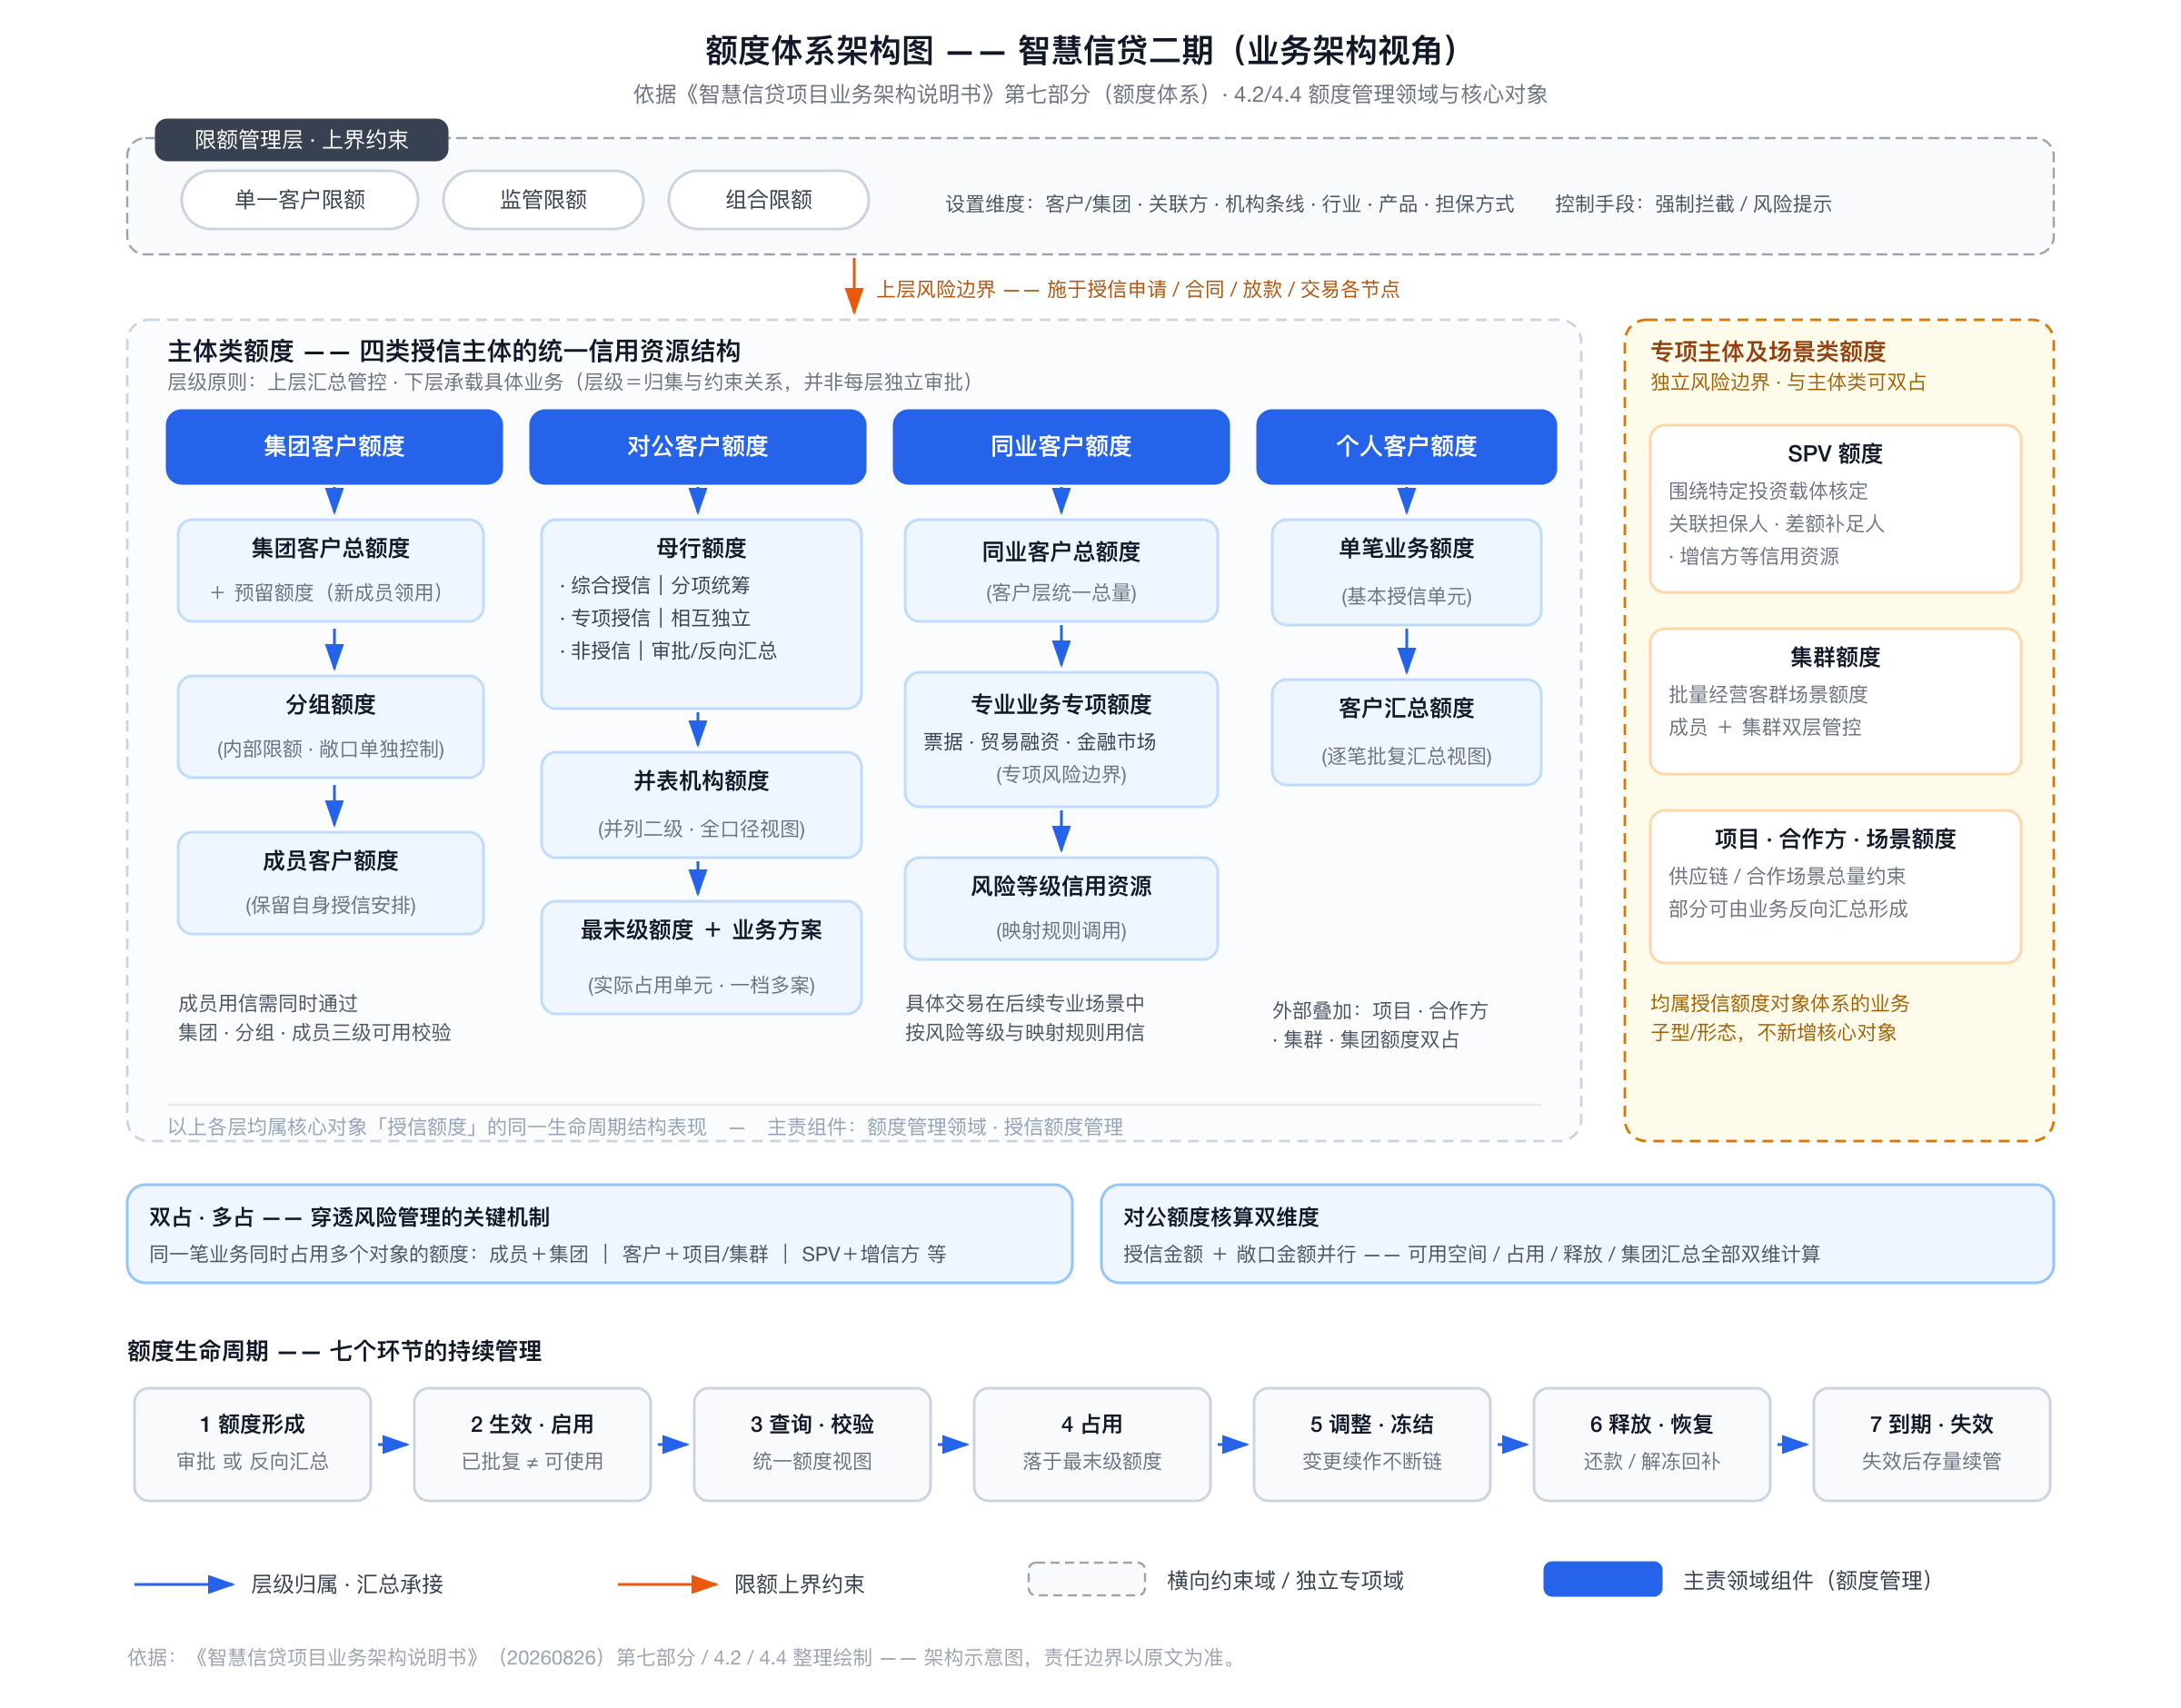
额度体系承担五项业务作用:将授信批复结构化为可持续管理的额度;在客户、集团、产品、项目及风险承担主体之间建立统一额度关系;为合同、放款及专业交易提供可用额度校验和占用依据;支持额度全生命周期管理;通过限额、分组和双占/多占机制将单笔业务风险纳入客户和组合层约束。
额度分类与对象结构
额度体系从"授信主体"和"风险管控对象"两个层次组织:
- 主体类额度:围绕具有独立客户身份并承担信用风险的主体形成,包括集团客户额度、对公客户额度、同业客户额度、个人客户额度,持续反映银行对某一客户或客户集团承担的总体信用风险。
- 专项主体及场景类额度:SPV 额度(独立风险承担特征的专项主体)、集群额度、项目/合作方等场景类额度,可与客户主体额度形成双占或多占关系。
各类额度均属授信额度对象体系下的业务子型或场景化安排,不因客户类型、业务场景或额度层级差异而新增独立核心业务对象。
额度层级遵循"上层汇总管控、下层承载具体业务":上层形成客户或集团总体风险视图和总量控制,中间层区分综合授信、专项授信、非授信、业务专项、风险等级等信用用途,最末级额度直接对应具体产品、业务方案、项目或可实际占用的风险资源。层级表达风险资源的归集约束关系,不代表每层都需独立审批。
对公客户额度体系
以法人客户为统一管理主体,形成法人客户总额度,区分母行额度与并表机构额度(后者反映集团内相关机构对同一客户形成的信用资源,形成全口径授信视图)。
母行额度按业务性质划分三类:
- 综合授信额度:基于客户综合偿债能力的经营周转类信用安排,分项之间允许共享统筹,上层承担总量控制,业务落到最末级额度使用;
- 专项授信额度:用途专用、项目收益特征明显的信用安排,专项之间原则上独立;
- 非授信额度:委托贷款、合作方非授信、供应链非授信等管理性额度,部分通过审批形成,部分由实际业务反向汇总形成。
对公额度实行授信金额与敞口双维度管理:授信金额反映允许使用的业务规模,敞口金额反映实际承担的信用风险(因担保方式、保证金、第三方风险承担而差异),可用空间、占用、释放与集团汇总均需同时考虑两个维度。实际使用以最末级额度为承载单元,多个独立项目或业务安排通过业务方案区分。
同业客户额度体系
以金融机构客户为统一管理主体,由同业客户总额度、母行额度和并表机构额度形成统一风险视图。母行额度按票据、贸易融资、金融市场等专业业务形成专项额度,专项额度下按风险等级组织信用资源,产品根据风险等级及额度映射规则使用额度。模式概括为:客户统一授信、专项分类管理、风险等级控制、专业业务用信。
个人客户额度体系
不采用对公式客户统一授信方案,额度以单笔业务批复为基础形成;客户层汇总各笔有效业务额度形成总体信用视图(项目范围外的其他个人业务额度可作为全口径汇总信息进入视图)。客户层风险限额包括个人客户总限额、信用限额和保证限额,构成风险上界约束。个人经营贷及场景型业务可同时受集团、合作方、集群或项目额度约束。
集团客户额度体系
以集团客户为最高统一风险管理单元,形成集团总额度,汇集成员的对公、同业及适用的个人经营类信用资源。三层机制:
- 集团总量与成员额度:集团额度控制整体信用风险上限,成员额度反映自身授信安排,成员业务同时受两层约束——统一识别集团风险而不取消成员自身管理;
- 分组额度:按成员集合、经营机构或业务板块分组并设置授信金额与敞口控制,属于集团内部限额,不替代成员授信;
- 预留额度:为新增成员或新增融资需求预留信用空间,在集团风险边界无实质变化时可领用分配,减少频繁发起整体授信调整;领用和恢复在集团额度体系中持续记录。
额度生命周期管理
额度是具有持续生命周期的业务对象:额度形成 → 生效/启用 → 查询与校验 → 占用 → 调整/冻结 → 释放/恢复 → 到期/失效/结清。
- 形成:授信审批形成(依据批复建立/调整)或业务反向汇总形成(依据已发生业务事实形成管理额度并向上汇总),两类均进入统一额度视图;
- 生效与启用:“额度已批复"与"额度可实际使用"是不同状态,需落实放款前条件的额度须完成启用;
- 占用与释放:合同、放款或交易对最末级额度占用;上层额度不重复记录每笔占用,而是根据下层占用形成汇总视图;还款、结清后按是否循环及业务规则释放或恢复;
- 变更、续作与调整:承接新授信结果的同时保留存量业务关系,确保能解释已发生业务、剩余可用空间和后续约束;
- 冻结与解冻:重大风险事件、条件未落实或风险预警触发时冻结,不改变已形成的授信事实但限制新业务使用;
- 到期、失效与结清:失效后不允许新增使用,已发生业务按合同和贷后要求继续管理。
双占与多占管理
单笔业务可能同时占用多个对象或层级的额度:集团成员业务同时受成员额度和集团额度约束;供应链/合作方/集群业务同时占用融资客户自身额度和关联主体/项目额度;票据、贸易融资业务同时涉及交易客户和承兑人、开证行、担保人额度;SPV 业务同时占用 SPV 额度和担保人、差额补足人、增信方额度。
额度管理不仅记录"占用了多少”,还要记录"占用了哪个主体、哪一类额度以及占用关系为何成立"。双占多占将单笔业务风险传导到所有实际承担风险或负有管理责任的对象,是统一授信和穿透风险管理的重要机制;它属于额度对象体系内部的业务关系,不新增独立核心业务对象。
与限额管理的分工
授信额度解决具体客户、集团、SPV 及业务场景可用多少信用资源;限额管理从监管、组合和集中度视角设置上层边界,重点包括集中度、国别、关联方、行业、机构、产品等限额。单一客户或集团的信用资源上限原则上通过授信额度体系及授信政策管理,限额不重复形成主责。不同限额可在申请、合同、放款或交易阶段参与校验,形成强制控制或风险提示。
配套交互式架构图见额度体系架构图。